Obiettivi di apprendimento
- Descrivere la genesi storica e gli elementi funzionali dell'ISM Code.
- Distinguere DOC e SMC e gestirne il rispettivo ciclo di certificazione.
- Classificare correttamente non conformità minori, maggiori e osservazioni.
- Condurre o supervisionare un audit interno con metodo e indipendenza.
- Gestire un processo di Management of Change strutturato.
- Contribuire a un ciclo di miglioramento continuo dell'SMS basato sul modello PDCA.
Genesi e finalità dell'ISM Code
Obiettivo del moduloRiconoscere da quali fatti nasce l'ISM Code, come è diventato obbligatorio e chi è la compagnia che ne assume le responsabilità.
L'International Safety Management Code nasce da una serie di disastri marittimi che hanno rivelato come la sola conformità tecnica alle convenzioni internazionali non fosse sufficiente a garantire la sicurezza operativa reale, in assenza di un sistema di gestione strutturato che responsabilizzasse esplicitamente la compagnia, non solo la nave.
Il percorso normativo
Adottato con A.741(18) il 4 novembre 1993, il Codice è reso obbligatorio da SOLAS IX/3: nave e compagnia devono rispettarlo e la compagnia deve possedere il DOC pertinente. La regola IX/4 disciplina il rilascio del DOC e dello SMC. L’applicazione segue due fasi, 1998 e 2002, articolate nei tre gruppi della tabella. Il quadro SOLAS riguarda le navi soggette alla Convenzione impiegate in viaggi internazionali; norme nazionali o regionali possono estenderlo ad altri servizi.
| Categoria | Soglia | Entro il |
|---|---|---|
| Navi passeggeri, comprese le passenger high-speed craft | nessuna soglia di stazza | 1° luglio 1998 |
| Petroliere, chimichiere, gasiere, portarinfuse e cargo high-speed craft | dalle 500 GT | 1° luglio 1998 |
| Altre navi da carico e unità mobili di perforazione (MODU) | dalle 500 GT | 1° luglio 2002 |
Tabella 1.1 — L'applicazione dell'ISM Code (SOLAS, regola IX/2.1).
Due precisazioni che nelle sintesi si perdono. La prima: per le navi passeggeri non esiste una soglia di stazza — la 500 GT vale per gli altri due gruppi, non per loro. La seconda: il capitolo non si applica alle navi di Stato impiegate per fini non commerciali (regola IX/2.2).
Chi è la «compagnia»
Il Codice non si rivolge genericamente all'armatore. Il §1.1.2 — ripreso alla lettera dalla regola IX/1.2 della SOLAS — definisce la Company come il proprietario della nave oppure qualsiasi altra organizzazione o persona, come il gestore o il noleggiatore a scafo nudo, che abbia assunto dall'armatore la responsabilità dell'esercizio della nave e che, assumendola, abbia accettato di farsi carico di tutti i doveri e le responsabilità imposti dal Codice.
L'ultima proposizione è la più importante: la responsabilità ISM non si trasferisce per il solo fatto di gestire operativamente la nave, ma per un'assunzione esplicita. È la ragione per cui il DOC nomina una compagnia precisa, e per cui un cambio di gestione è un evento certificativo, non solo contrattuale.
L'innovazione centrale dell'ISM Code non è tecnica ma organizzativa: per la prima volta uno strumento internazionale impone esplicitamente alla compagnia, e non solo alla nave, la responsabilità di un sistema di gestione della sicurezza documentato, verificabile e soggetto a miglioramento continuo.
Il testo in vigore non è quello del 1993
Cinque serie di emendamenti hanno modificato il Codice. Due di esse cambiano regole che si usano ogni settimana.
| Risoluzione | In vigore dal | Che cosa cambia |
|---|---|---|
| MSC.104(73) — 2000 | 1 luglio 2002 | Introduce le definizioni di evidenza oggettiva, osservazione, non conformità, non conformità maggiore e anniversary date; riscrive la certificazione (§13) e aggiunge la certificazione provvisoria (§14) |
| MSC.179(79) — 2004 | 1 luglio 2006 | Aggiunge ai modelli di DOC e SMC la data di completamento della verifica su cui il certificato si basa |
| MSC.195(80) — 2005 | 1 gennaio 2009 | Aggiunge il numero identificativo della compagnia sui quattro modelli di certificato |
| MSC.273(85) — 2008 | 1 luglio 2010 | Fissa a dodici mesi l'intervallo massimo fra gli audit interni (§12.1); rende alternative le due ipotesi di non conformità maggiore; sostituisce il §1.2.2.2 con l'obbligo di valutare tutti i rischi identificati; aggiunge al §9.2 le misure per prevenire il ripetersi |
| MSC.353(92) — 2013 | 1 gennaio 2015 | Introduce il §12.2 sulla verifica di chi svolge compiti ISM delegati, rinumerando i paragrafi successivi; riscrive il §6.2 sul manning; aggiunge in nota ai titoli dei §§3 e 4 i rinvii alle guide MSC-MEPC.7/Circ.8 e Circ.6 |
Tabella 1.2 — Gli emendamenti all'ISM Code e i loro effetti.
In sintesi
- Il Codice è obbligatorio attraverso SOLAS IX: due fasi di applicazione, nel 1998 e nel 2002.
- La Company assume la responsabilità dell’esercizio della nave e i doveri imposti dal Codice.
- Il testo applicabile è A.741(18) come emendata, non la sola versione originaria del 1993.
La struttura del Codice
Obiettivo del moduloRiconoscere come è organizzato il Codice: che cosa la compagnia deve costruire nella Parte A e che cosa viene certificato e verificato nella Parte B.
Il Codice è diviso in due parti. La Parte A — Implementation (§§1-12) definisce che cosa la compagnia deve costruire e far funzionare; la Parte B — Certification and verification (§§13-16) definisce come tutto ciò viene certificato e verificato dall'esterno. Il Modulo 04 tratta la Parte B; questo modulo la Parte A.
I sei functional requirements del §1.4
Prima delle sezioni operative il Codice fissa, al §1.4, i sei requisiti funzionali che ogni SMS deve contenere. È l'elenco più breve e più utile del Codice: se manca uno di questi sei, non c'è un SMS.
- Una politica di sicurezza e di protezione ambientale.
- Istruzioni e procedure per assicurare l'esercizio sicuro delle navi e la protezione dell'ambiente, in conformità alla legislazione internazionale e dello Stato di bandiera.
- Livelli di autorità e linee di comunicazione definiti, fra il personale di terra e di bordo e all'interno di ciascuno dei due.
- Procedure per la segnalazione di incidenti e non conformità rispetto alle disposizioni del Codice.
- Procedure per prepararsi e rispondere alle situazioni di emergenza.
- Procedure per gli audit interni e i riesami della direzione.
Le sezioni della Parte A
| § | Elemento | Contenuto essenziale |
|---|---|---|
| 1 | Generalità, obiettivi, definizioni | Ambito e finalità del Codice |
| 2 | Politica di sicurezza e ambientale | Impegno dichiarato della compagnia, da rendere concreto nella pratica |
| 3 | Responsabilità e autorità della compagnia | Organigramma, deleghe, risorse |
| 4 | Designated Person (DPA) | Accesso diretto al vertice, monitoraggio di sicurezza e prevenzione dell’inquinamento, assicurando risorse e supporto da terra (corso dedicato) |
| 5 | Responsabilità e autorità del Comandante | Overriding authority del comandante su sicurezza e prevenzione dell'inquinamento, e diritto di richiedere l'assistenza della compagnia (§5.2) |
| 6 | Risorse e personale | Manning, familiarizzazione, competenze |
| 7 | Operazioni di bordo | Procedure per le operazioni critiche |
| 8 | Preparazione alle emergenze | Scenari, esercitazioni, drill |
| 9 | Non conformità, incidenti, near-miss | Reporting, analisi, azioni correttive (moduli 6-7) |
| 10 | Manutenzione di nave e impianti | Critical equipment, PMS (si veda anche il corso Reliability Management) |
| 11 | Documentazione | Controllo documenti e registrazioni |
| 12 | Verifica, riesame, valutazione della compagnia | Audit interni entro 12 mesi, salvo deroga eccezionale di massimo 3 mesi; verifica dei compiti delegati, riesame della direzione |
Tabella 2.1 — Le sezioni della Parte A dell'ISM Code (implementazione).
E le quattro sezioni della Parte B
| § | Sezione | Contenuto essenziale |
|---|---|---|
| 13 | Certificazione e verifiche periodiche | DOC e SMC: chi li emette, validità, verifiche annuali e intermedie, rinnovo (Modulo 04) |
| 14 | Certificazione provvisoria | DOC provvisorio per compagnie nuove o che aggiungono un tipo di nave; SMC provvisorio per nuove consegne, cambio di compagnia o di bandiera |
| 15 | Verifica | Tutte le verifiche seguono le procedure stabilite dall'Amministrazione, tenendo conto delle linee guida IMO |
| 16 | Modelli dei certificati | I quattro modelli — DOC, SMC e i rispettivi provvisori — sono allegati al Codice |
Tabella 2.2 — Le sezioni della Parte B dell'ISM Code (certificazione e verifica).
La Parte A è ciò che la compagnia deve fare; la Parte B è ciò che qualcun altro verifica. Confonderle porta all'errore più comune nella gestione dell'SMS: costruire il sistema in funzione dell'audit di certificazione invece che dell'operatività, e trovarsi con un manuale che supera le verifiche ma non descrive come si lavora davvero.
In sintesi
- Il §1.4 elenca i sei requisiti funzionali dell'SMS: se ne manca uno, non c'è un SMS.
- La Parte B copre DOC e SMC, la certificazione provvisoria e i quattro modelli di certificato allegati al Codice.
- L’SMS deve descrivere e sostenere il lavoro reale; costruirlo soltanto per superare l’audit può separare manuale e pratica.
Il ciclo PDCA dell'SMS
Obiettivo del moduloUsare il PDCA come modello didattico per leggere l’SMS, distinguendo i requisiti del Codice dalle scadenze delle guide di certificazione.
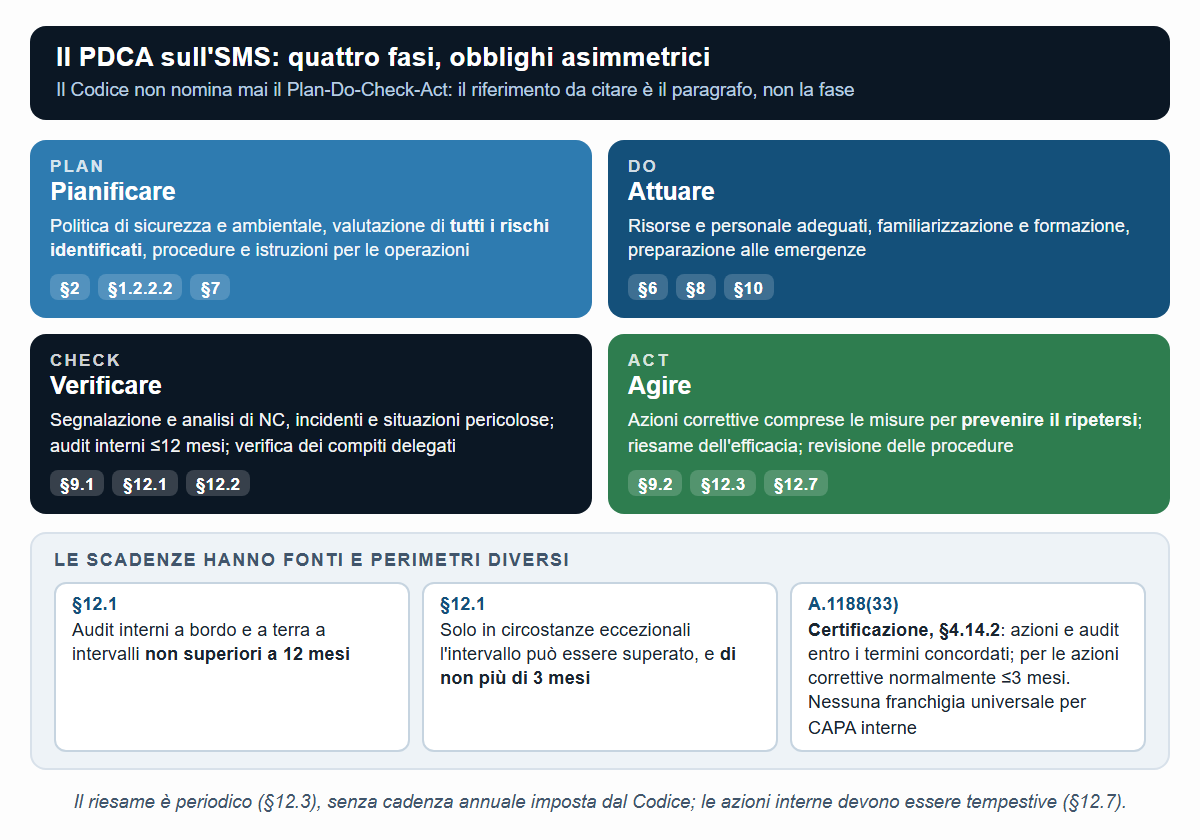
Il Safety Management System non è un documento statico, ma un sistema che l'ISM Code vuole in miglioramento continuo, secondo una logica assimilabile al classico ciclo Plan-Do-Check-Act (PDCA) dei sistemi di gestione qualità.
| Fase | Cosa comporta nell'SMS | Dove lo dice il Codice |
|---|---|---|
| Plan | Politica di sicurezza e ambientale, valutazione dei rischi identificati, procedure e istruzioni per le operazioni | §2 · §1.2.2.2 · §7 |
| Do | Attuazione quotidiana a bordo e a terra, con risorse e personale adeguati e preparazione alle emergenze | §6 · §8 · §10 |
| Check | Segnalazione e analisi di non conformità, incidenti e situazioni pericolose; audit interni ogni dodici mesi; verifica dei compiti delegati | §9.1 · §12.1 · §12.2 |
| Act | Azioni correttive comprese le misure per prevenire il ripetersi; riesame della direzione sull'efficacia; revisione delle procedure | §9.2 · §12.3 · §12.7 |
Tabella 3.1 — Il modello PDCA e i requisiti ISM associati; il Codice non prescrive il modello.
Il PDCA è uno schema didattico: nelle procedure e in audit si citano i requisiti ISM pertinenti. Il §12.1 fissa dodici mesi fra gli audit interni e ammette non più di tre mesi ulteriori solo in circostanze eccezionali. Il §12.7 richiede azioni correttive tempestive. La A.1188(33) §4.14.2 riguarda invece il follow-up degli audit di certificazione: azioni e audit rispettano i termini concordati; per le azioni correttive il termine normalmente non supera tre mesi.
Un Safety Management System le cui procedure restano identiche per anni, senza modifiche generate da audit, incidenti o cambiamenti operativi, richiede di verificare se le procedure siano ancora adeguate e se il ciclo di miglioramento funzioni, con il rischio che la documentazione non rispecchi più la pratica reale.
In sintesi
- Il PDCA è un modello didattico: nelle procedure e negli audit si citano i requisiti ISM pertinenti.
- Gli audit interni hanno un intervallo massimo di dodici mesi, con non più di tre mesi ulteriori in circostanze eccezionali.
- L’azione correttiva interna deve essere tempestiva; il termine normalmente di tre mesi riguarda le guide di certificazione.
DOC e SMC: la struttura certificativa
Obiettivo del moduloDistinguere il DOC dall'SMC, riconoscere i cinque tipi di verifica e tenere sotto controllo le scadenze dei certificati.
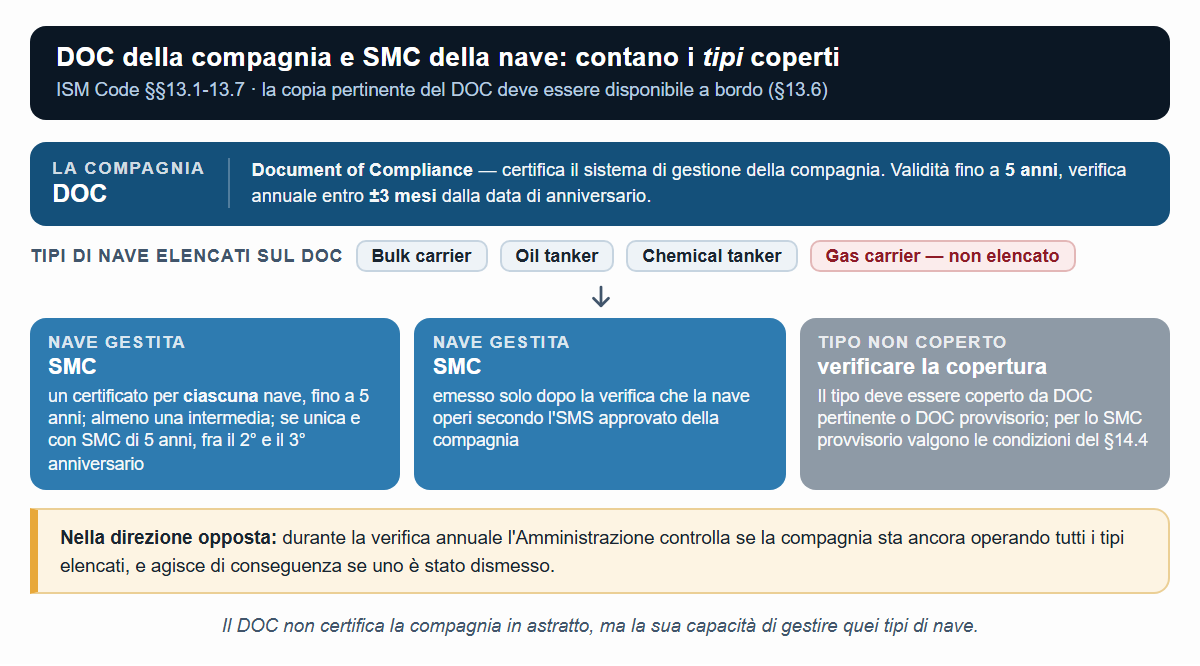
Il Document of Compliance (DOC) certifica il sistema di gestione della compagnia per i tipi di nave gestiti; il Safety Management Certificate (SMC) certifica che la singola nave opera in conformità a un SMS approvato e verificato. Sono due certificati distinti, con cicli di verifica paralleli.
| Certificato | Oggetto | Validità | Verifiche |
|---|---|---|---|
| DOC | Sistema di gestione della compagnia, per i tipi di nave elencati sul certificato | fino a 5 anni | verifica annuale entro tre mesi prima o dopo l'anniversary date |
| SMC | SMS della singola nave | fino a 5 anni | almeno una verifica intermedia; se ne è prevista una sola e lo SMC vale cinque anni, fra il secondo e il terzo anniversario (§13.8) |
| DOC provvisorio | Compagnia di nuova costituzione, o che aggiunge un tipo di nave non coperto dal DOC esistente | fino a 12 mesi | valutazione presso gli uffici, §14.1 |
| SMC provvisorio | Nave di nuova consegna, cambio di compagnia o cambio di bandiera | fino a 6 mesi; in casi speciali l’Amministrazione può estenderlo per non più di altri 6 (§§14.2-14.3) | verifica che la nave disponga di un SMS, §14.4 |
| Copia del DOC a bordo | Prova che la compagnia possiede un DOC valido per quel tipo di nave | — | deve essere esibibile su richiesta; la copia non deve essere autenticata o certificata (§13.6) |
Tabella 4.1 — Validità e verifiche dei certificati ISM (§§13-14).
È il dettaglio che genera più sorprese in fase di acquisizione: il DOC non certifica la compagnia in astratto, ma la sua capacità di gestire quei tipi di nave. Per aggiungere un tipo non elencato occorre verificare la capacità della compagnia di soddisfare il Codice per quel tipo (§13.3). Un DOC provvisorio può essere rilasciato alle condizioni del §14.1; non è un passaggio automaticamente obbligatorio né coincide con la verifica aggiuntiva per clear grounds del §4.7 della A.1188(33). E in senso inverso: durante la verifica annuale l'Amministrazione controlla se la compagnia sta ancora operando tutti i tipi elencati, e agisce di conseguenza se uno di essi è stato dismesso.
La verifica di rinnovo: tre scenari distinti
Il rinnovo va pianificato distinguendo tre casi. Se la verifica è completata nei tre mesi precedenti la scadenza, il nuovo DOC o SMC vale dalla data di completamento per un periodo non superiore a cinque anni dalla scadenza del certificato precedente (§13.10). Se è completata più di tre mesi prima, il nuovo DOC o SMC vale dalla data di completamento per non più di cinque anni (§13.11). Se la verifica di rinnovo dello SMC è completata dopo la scadenza, il §13.12 consente che il nuovo SMC valga dalla data di completamento fino a non oltre cinque anni dalla precedente scadenza. Questa disposizione non autorizza la nave a operare durante l’eventuale periodo privo di SMC valido e non costituisce una regola parallela per il DOC.
Cinque tipi di verifica, non due
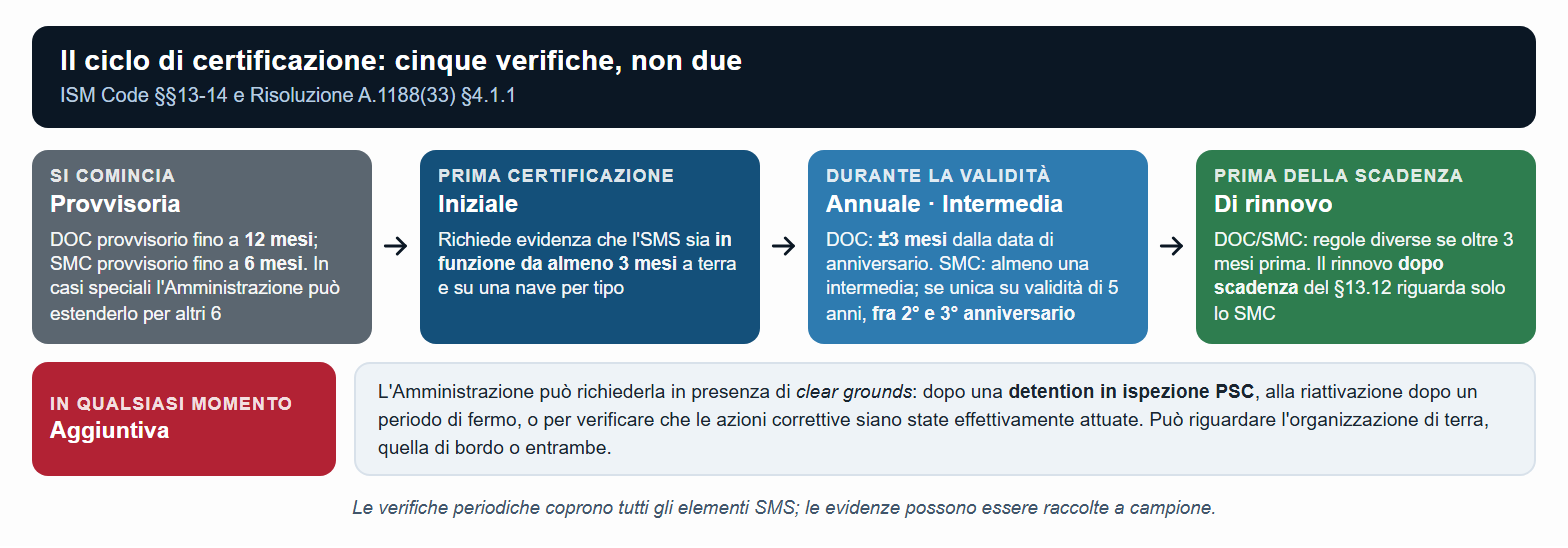
Il Codice fissa le regole; il modo in cui la certificazione avviene concretamente è descritto nelle linee guida IMO per le Amministrazioni — oggi la Risoluzione A.1188(33), adottata il 6 dicembre 2023, che ha revocato la precedente A.1118(30). Al §4.1.1 il processo si articola in cinque verifiche.
| Verifica | Quando | Che cosa comporta |
|---|---|---|
| Provvisoria | Compagnia nuova, nuovo tipo di nave, nave appena consegnata o trasferita | Valutazione degli uffici e verifica che la nave disponga di un SMS; consente di operare mentre il sistema si consolida |
| Iniziale | Alla prima certificazione piena | Valutazione degli uffici — compresi i siti che svolgono compiti SMS delegati — e poi delle navi |
| Annuale (DOC) o intermedia (SMC) | Nel corso della validità | Copre tutti gli elementi dell’SMS; le evidenze possono essere raccolte a campione; verifica che il sistema funzioni efficacemente e che le modifiche apportate siano conformi |
| Di rinnovo | Prima della scadenza | Riguarda tutti gli elementi dell'SMS; effettuabile nei tre mesi precedenti, da completare prima della scadenza |
| Aggiuntiva | In presenza di clear grounds | Ambito e profondità decisi caso per caso dall'Amministrazione |
Tabella 4.2 — Il processo di certificazione (A.1188(33), §4.1.1).
La regola dei tre mesi: quando si può chiedere la certificazione
È la domanda pratica che più spesso resta senza risposta. Il §4.3.6 della A.1188(33) la risolve: la verifica iniziale richiede evidenza oggettiva che l'SMS sia in funzione da almeno tre mesi a terra, e da almeno tre mesi a bordo di almeno una nave per ciascun tipo gestito dalla compagnia. Fra le evidenze richieste ci sono espressamente le registrazioni dell'audit interno già svolto dalla compagnia.
Detto in termini gestionali: non si può certificare un SMS appena scritto. Servono tre mesi di funzionamento reale, con registrazioni, e le registrazioni degli audit interni effettuati. Chi pianifica una certificazione deve contare all'indietro da quella soglia, non dalla data in cui il manuale è pronto.
La verifica aggiuntiva: quando l’audit arriva dall’esterno
Il §4.7.1 è la disposizione che collega l’ISM al resto del mondo. L’Amministrazione può richiedere una verifica aggiuntiva, in presenza di clear grounds, per controllare se l'SMS funzioni ancora efficacemente. Le linee guida citano tre situazioni tipiche, e la prima è quella che interessa di più la gestione quotidiana.
- Dopo una detention in ispezione di Port State Control.
- Alla riattivazione dopo un'interruzione dell'operatività per un periodo di fermo.
- Per verificare che le azioni correttive siano state effettivamente adottate e correttamente attuate.
La verifica aggiuntiva può riguardare l'organizzazione di terra, quella di bordo o entrambe; l'ambito e la profondità li stabilisce l'Amministrazione caso per caso. È la ragione per cui una detention PSC non si chiude quando la nave riparte: può innescare una verifica sull'intera compagnia. Il corso Port State Control tratta lo stesso meccanismo dal lato dell'ispezione, con i codici azione 19 e 21.
La MSC/Circ.1059–MEPC/Circ.401 richiede che una nave non operi quando il DOC della compagnia o lo SMC della nave siano stati ritirati, fino alla loro riemissione. Non è soltanto un problema di accettazione commerciale.
Il ritiro del DOC comporta il ritiro di tutti gli SMC e degli SMC provvisori associati (§13.5.1). Non confondere questo effetto con la sola scadenza di uno SMC. La certificazione provvisoria richiede anche le condizioni del §14.4: DOC pertinente, elementi chiave dell’SMS, familiarizzazione, istruzioni essenziali prima della partenza, informazioni in lingua compresa e audit interno della nave pianificato entro tre mesi.
In sintesi
- Un nuovo tipo di nave richiede verifica della capacità della compagnia; il DOC provvisorio è possibile alle condizioni del §14.1.
- Il rinnovo dopo scadenza del §13.12 riguarda lo SMC e non autorizza operazioni durante un periodo privo di certificato valido.
- In presenza di clear grounds l’Amministrazione può richiedere una verifica aggiuntiva, anche dopo un fermo PSC.
La politica di sicurezza: dal documento alla pratica
Obiettivo del moduloRiconoscere la politica di sicurezza come strumento per raggiungere gli obiettivi del §1.2 e le condizioni che la rendono reale a bordo e a terra.
Il §2.1 del Codice richiede che la compagnia stabilisca una politica di sicurezza e di protezione ambientale che descriva come gli obiettivi indicati al §1.2 saranno raggiunti. È una formulazione precisa: la politica non è una dichiarazione di intenti autonoma, è lo strumento con cui si raggiungono obiettivi che il Codice ha già scritto. Vale quindi la pena leggerli.
Gli obiettivi che la politica deve realizzare
Il §1.2.1 fissa gli obiettivi del Codice: garantire la sicurezza in mare, prevenire lesioni personali o la perdita di vite umane, ed evitare danni all'ambiente — in particolare all'ambiente marino — e alle cose.
Il §1.2.2 traduce quegli obiettivi in tre obiettivi di gestione della compagnia.
- Provvedere a pratiche sicure nell'esercizio della nave e a un ambiente di lavoro sicuro.
- Valutare tutti i rischi identificati per le proprie navi, il personale e l'ambiente, e stabilire adeguate misure di salvaguardia.
- Migliorare con continuità le competenze di gestione della sicurezza del personale di terra e di bordo, compresa la preparazione alle emergenze di sicurezza e ambientali.
Il testo originario del 1993 diceva soltanto «stabilire misure di salvaguardia contro tutti i rischi identificati». La MSC.273(85), in vigore dal 1° luglio 2010, lo ha sostituito con «valutare tutti i rischi identificati per le navi, il personale e l'ambiente e stabilire adeguate misure di salvaguardia». L'aggiunta del verbo valutare ha introdotto nel Codice un obbligo di risk assessment che prima non c'era esplicitamente. È la base normativa di tutto ciò che oggi si fa in materia di analisi del rischio dentro l'SMS — compreso il Management of Change del Modulo 08.
Il §1.2.3 chiude il quadro: l'SMS deve assicurare la conformità alle regole e ai regolamenti obbligatori, e che siano presi in considerazione i codici, le linee guida e gli standard raccomandati dall'IMO, dalle Amministrazioni, dalle società di classificazione e dalle organizzazioni di settore. Questa disposizione distingue conformità obbligatoria e considerazione delle raccomandazioni: perciò un auditor può chiedere conto di come una raccomandazione di settore sia stata considerata, anche se non è obbligatoria.
Il rischio più comune
Che la politica resti un documento formale, poco conosciuto e poco vissuto a bordo. Il §2.2 anticipa il problema imponendo alla compagnia di assicurare che la politica sia attuata e mantenuta a tutti i livelli dell'organizzazione, sia a bordo sia a terra.
Come rendere la politica reale
- Comunicazione attiva e ripetuta, non una singola affissione all'ingresso del ponte di comando.
- Coerenza tra gli obiettivi dichiarati e le decisioni operative quotidiane, incluse quelle sotto pressione commerciale.
- Coinvolgimento dell'equipaggio nella revisione periodica della politica, non solo nella sua ricezione passiva.
Una politica di sicurezza si rivela vera o falsa non nei momenti ordinari, ma in quelli in cui rispettarla comporta un costo immediato (un ritardo, una spesa non pianificata). Un'organizzazione che rispetta la propria politica solo quando non costa nulla non ha, di fatto, una politica di sicurezza reale.
In sintesi
- Il Codice richiede di valutare i rischi identificati per navi, personale e ambiente e stabilire salvaguardie adeguate.
- Il §1.2.3 distingue conformità alle regole obbligatorie e considerazione delle raccomandazioni pertinenti.
- La politica deve essere attuata e mantenuta a tutti i livelli dell’organizzazione, sia a bordo sia a terra.
Non conformità: classificazione e gestione
Obiettivo del moduloDistinguere osservazione, non conformità e non conformità maggiore secondo le definizioni del Codice ai §§1.1.7-1.1.10, e gestirne la chiusura.
Una classificazione corretta delle non conformità è essenziale per calibrare la risposta organizzativa: non ogni scostamento richiede lo stesso livello di intervento, ma ogni scostamento va comunque trattato con rigore.
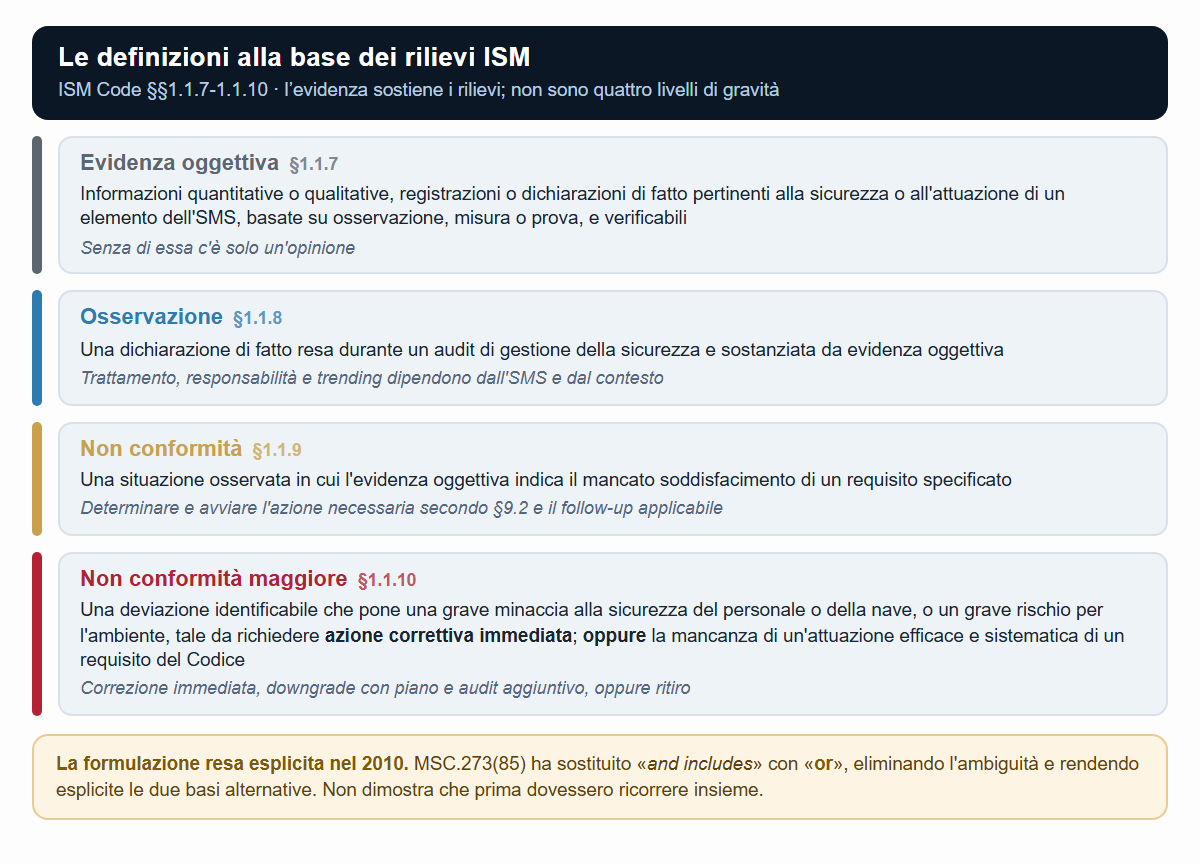
Queste categorie non sono terminologia di settore: sono definite nel Codice, ai §§1.1.7-1.1.10, introdotte dalla MSC.104(73). Usarle con le parole del Codice è ciò che rende un rapporto di audit difendibile.
| Termine | Definizione e trattamento |
|---|---|
| Evidenza oggettiva (§1.1.7) | Informazioni o dichiarazioni di fatto verificabili, basate su osservazione, misura o prova: sono il presupposto di ogni rilievo. |
| Osservazione (§1.1.8) | Dichiarazione di fatto resa durante un safety management audit e sostanziata da evidenza oggettiva. La definizione non impone da sola azione correttiva o invio al management review: trattamento e trending dipendono dall’SMS e dal contesto. |
| Non conformità (§1.1.9) | Situazione osservata in cui l’evidenza indica il mancato soddisfacimento di un requisito specificato. La compagnia determina e avvia l’azione necessaria secondo §9.2 e il follow-up applicabile. |
| Major non-conformity (§1.1.10) | Deviazione identificabile che pone una grave minaccia alla sicurezza del personale o della nave, oppure un grave rischio per l’ambiente, e richiede azione correttiva immediata; oppure mancanza di attuazione efficace e sistematica di un requisito del Codice. Le conseguenze certificative seguono la Circ.1059/401 e le decisioni dell’Amministrazione/RO. |
Tabella 6.1 — Le definizioni dell'ISM Code, §§1.1.7-1.1.10.
La MSC.273(85) ha sostituito, al §1.1.10, le parole «and includes» con «or». Il testo corrente rende inequivocabili due basi alternative: una deviazione che pone una grave minaccia o un grave rischio e richiede azione correttiva immediata; oppure la mancata attuazione efficace e sistematica di un requisito del Codice. Non va però insegnato che, prima del 2010, entrambe dovessero necessariamente ricorrere insieme: «and includes» già incorporava la seconda fattispecie nella definizione. La correzione del 2010 ha eliminato l’ambiguità e reso esplicita l’alternatività.
Le procedure per il trattamento delle non conformità maggiori osservate sono nella MSC/Circ.1059-MEPC/Circ.401, richiamata in nota al §1.1.10 del Codice.
La MSC/Circ.1059–MEPC/Circ.401 distingue correzione, downgrade e ritiro. Una major non-conformity può essere declassata a non-conformity quando l’Amministrazione o l’RO sono soddisfatti che sia in corso un’azione correttiva efficace; se rilevata sulla nave, deve essere declassata prima che la nave salpi. Va concordato un piano non superiore a tre mesi e svolto almeno un additional audit entro quel periodo per verificare l’efficacia delle azioni. Se DOC o SMC vengono ritirati, non si usa un certificato interim per aggirare il ritiro: la riemissione richiede le verifiche previste dalla circolare.
I termini della chiusura, e che cosa accade se si sforano
Il Codice attribuisce alla compagnia la responsabilità di determinare e avviare le azioni correttive; le linee guida A.1188(33) aggiungono i termini e le conseguenze, ai §§4.14.1-4.14.3.
- La compagnia è responsabile di determinare e avviare l'azione correttiva necessaria a correggere la non conformità o la sua causa. Il mancato adempimento rispetto a requisiti specifici del Codice può incidere sulla validità del DOC e dei relativi SMC.
- Negli audit di certificazione, azioni correttive e audit di follow-up vanno completati entro i termini concordati. Il §4.14.2 specifica che il termine per le azioni correttive di norma non dovrebbe superare tre mesi. È la compagnia a dover richiedere l'audit di follow-up.
- E qui sta la disposizione che cambia la prospettiva: il mancato adempimento di azioni correttive adeguate, comprese le misure destinate a prevenire il ripetersi, può essere considerato una non conformità maggiore.
La A.1188(33) §4.14.3 stabilisce che il mancato avvio di azioni correttive adeguate, comprese le misure per prevenire il ripetersi, può essere considerato una major non-conformity. La decisione richiede evidenza oggettiva e una valutazione rispetto alla definizione del §1.1.10. Recidiva, CAPA inefficaci e assenza di attuazione sistematica possono costituire quell’evidenza.
Una singola non conformità minore, se si ripete più volte senza che la causa profonda venga affrontata, può essere riclassificata come maggiore: segnala infatti che il sistema non sta correggendo davvero il problema, non solo che esiste un problema isolato.
La correzione elimina il problema rilevato; l’azione correttiva ne affronta le cause e comprende misure per prevenirne il ripetersi (§9.2). Per gli audit interni valgono procedure documentate e azioni tempestive (§§12.4 e 12.7), non una franchigia generale di tre mesi. La Circ.1059/401 prevede invece un piano entro tre mesi e almeno un audit aggiuntivo entro quel periodo quando una major è declassata.
In sintesi
- Osservazioni e non conformità richiedono evidenza oggettiva; una NC identifica un requisito non soddisfatto.
- La mancata attuazione efficace e sistematica di un requisito del Codice è una delle due basi alternative della major.
- Negli audit di certificazione, le azioni correttive normalmente si completano entro tre mesi; gli audit hanno termini concordati.
L'audit interno dell'SMS
Obiettivo del moduloRiconoscere che cosa l'ISM Code §12 richiede al programma di audit interno dell'SMS e come si conduce un audit di sicurezza.
L'audit interno è lo strumento con cui la compagnia stessa verifica, in modo indipendente, che l'SMS funzioni davvero nella pratica quotidiana, non solo sulla carta.
La regola che il Codice fissa davvero
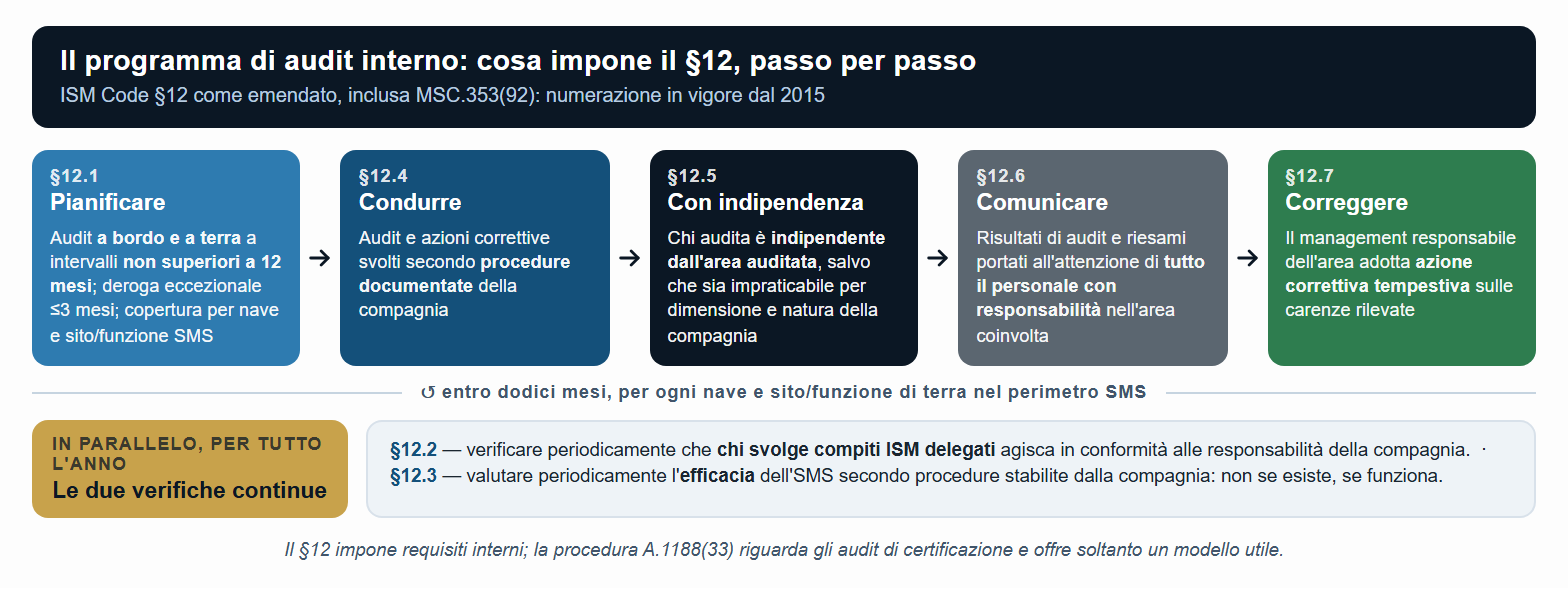
Il §12.1, nella formulazione introdotta dalla MSC.273(85) e in vigore dal 1° luglio 2010, non lascia margini interpretativi: la compagnia deve svolgere audit interni di sicurezza a bordo e a terra a intervalli non superiori a dodici mesi; solo in circostanze eccezionali l'intervallo può essere superato, e di non più di tre mesi.
Il programma interno deve assicurare che ogni nave e ogni sito o funzione di terra ricadente nel perimetro dell’SMS siano coperti con frequenza conforme al §12.1. Non si calcola una media di flotta, ma neppure si estende automaticamente l’obbligo a uffici estranei all’SMS.
Il principio di indipendenza, e il suo limite
Il §12.5 richiede che il personale che conduce gli audit sia indipendente dalle aree auditate — un superintendent non dovrebbe condurre l'audit della nave che gestisce personalmente — ma aggiunge una condizione che viene quasi sempre omessa nelle citazioni: salvo che ciò sia impraticabile per la dimensione e la natura della compagnia.
È una deroga reale per le realtà piccole, non un'esenzione. Quando si ricorre a un auditor non pienamente indipendente, la scelta va motivata e compensata: far rivedere gli esiti da un secondo soggetto, alternare gli auditor fra le navi, o affidare a un terzo la revisione del programma. Ed esiste una responsabilità ulteriore, spesso ignorata: la MSC-MEPC.7/Circ.8 §4.2 include fra i compiti del designated person la verifica non solo dell'indipendenza ma anche della formazione degli auditor interni.
Il metodo, passo per passo
Il §12 stabilisce i requisiti dell’audit interno: copertura delle attività di sicurezza e prevenzione dell’inquinamento a bordo e a terra, intervallo non superiore a dodici mesi salvo la deroga eccezionale, indipendenza per quanto praticabile, comunicazione dei risultati e azioni correttive tempestive. La procedura dei §§4.9-4.14 della A.1188(33) disciplina invece gli audit di certificazione svolti dall’Amministrazione o dall’RO. Riesame documentale, opening/closing meeting, raccolta dell’evidenza e reporting sono un modello utile per la procedura interna, ma non vanno attribuiti al §12 come sequenza obbligatoria testuale.
| Fase | Che cosa comporta |
|---|---|
| Richiesta e nomina | La compagnia richiede l'audit; viene nominato il lead auditor e, se serve, il gruppo |
| Riesame documentale preliminare | L'auditor esamina il manuale di gestione della sicurezza per stabilire se il sistema è adeguato ai requisiti del Codice. Se il riesame rivela che non lo è, l'audit viene rinviato finché la compagnia non ha adottato azioni correttive |
| Preparazione | L'auditor esamina le registrazioni di performance della compagnia — registrazioni di bandiera, rapporti di ispezione PSC, rapporti di classe e di sinistro — e ne tiene conto nel piano di audit |
| Riunione di apertura | Presentazione del gruppo al vertice, metodo, disponibilità delle strutture, data e ora della riunione di chiusura |
| Esecuzione | Valutazione basata sia sulla documentazione sia sull'evidenza oggettiva dell'efficacia dell'attuazione, raccolta con interviste ed esame di documenti; se necessario anche con l'osservazione di attività e condizioni |
| Classificazione dei rilievi | Riesaminata l'evidenza raccolta, il gruppo decide che cosa riportare come non conformità maggiore, non conformità od osservazione, motivandolo sulle disposizioni del Codice |
| Riunione di chiusura | Prima di redigere il rapporto, incontro con il vertice e con i responsabili delle funzioni interessate, perché i risultati siano compresi, non solo comunicati |
| Rapporto e follow-up | Rapporto sotto la direzione del lead auditor, che ne risponde per accuratezza e completezza; copia alla compagnia, che deve trasmetterne copia alla nave per gli audit di bordo |
Tabella 7.1 — La procedura dell'audit di sicurezza (A.1188(33), §§4.9-4.14).
La fase di riesame documentale preliminare non è una formalità: se il manuale non regge il confronto con i requisiti del Codice, l'audit non si svolge e viene rinviato. Per una compagnia che sta pianificando una certificazione iniziale — o l'ingresso di un nuovo tipo di nave — è il rischio di calendario più concreto, e il più facile da evitare facendo revisionare il manuale in anticipo.
L'audit da remoto: che cosa è ammesso davvero
È la novità che la revisione del 2023 ha introdotto, e va letta con precisione perché viene spesso semplificata all'eccesso. La A.1188(33) distingue due situazioni.
In circostanze straordinarie fuori dal controllo delle parti — catastrofi naturali, conflitti, epidemie o pandemie, scioperi, disordini, reati, mutamenti legislativi improvvisi — e solo se le parti hanno adottato ogni misura ragionevole per svolgere l'audit fisicamente, si può ricorrere a metodi di audit da remoto. La valutazione è caso per caso dell'Amministrazione di bandiera, e l'esito è limitato: l'emissione di un certificato provvisorio, oppure di un certificato con validità non superiore al tempo necessario a svolgere fisicamente l'audit e comunque non oltre sei mesi. Fra i criteri di valutazione: tipo ed età della nave, storico di sicurezza e conformità della nave e della compagnia comprese le prestazioni PSC, la giustificazione documentata, l'ambito dell'audit remoto, la formazione del personale coinvolto e la trasparenza sul fatto che l'audit è stato svolto da remoto.
La A.1188(33), adottata nel 2023, contiene ancora la formula «until guidance … is developed». Quel rinvio è stato successivamente soddisfatto: MEPC 84 e MSC 111 hanno approvato nel 2026 la MSC-MEPC.5/Circ.17, Guidance on assessments and applications of remote surveys, ISM Code audits and ISPS Code verifications. La risoluzione e la nuova circolare vanno quindi lette insieme. L’uso di metodi remoti non diventa libero o equivalente per definizione a un audit in presenza: richiede valutazione di applicabilità, obiettivi tecnici, integrità e sicurezza dei dati, qualità dell’evidenza e autorizzazione secondo il ruolo dell’Amministrazione/RO. Restano inoltre i limiti posti dalla A.1188(33): gli audit di bordo iniziali, intermedi, di rinnovo e aggiuntivi non devono essere interamente sostituiti da audit remoti.
L’assenza di rilievi non dimostra da sola né un SMS perfetto né un audit inefficace. Valutare copertura, competenza e indipendenza degli auditor, qualità delle evidenze e coerenza con incidenti e rilievi esterni.
La guida del 18 giugno 2026 (MSC-MEPC.5/Circ.17, Parte C §§1.1 e 2.1–2.4) richiede presenza a bordo anche per l’audit SMC provvisorio. Il follow-up di una major declassata si svolge sempre a bordo. Per il DOC, audit provvisori, iniziali, di rinnovo e aggiuntivi devono essere completati con presenza dell’auditor; la guida ammette la valutazione di metodi remoti per gli annuali e per i provvisori relativi all’aggiunta di tipi di nave. Le misure eccezionali temporanee della A.1188(33) §4.8.2 non equivalgono a completare l’intero audit da remoto.
In sintesi
- Gli audit interni coprono bordo e terra nel perimetro SMS entro dodici mesi; la deroga di tre mesi è solo eccezionale.
- L'indipendenza dell'auditor dalle aree auditate cede solo dove sia impraticabile per dimensione e natura della compagnia.
- La Circ.17 richiede presenza anche negli audit SMC provvisori; il follow-up di una major declassata si svolge a bordo.
Management of Change
Obiettivo del moduloRiconoscere da quali disposizioni dell'ISM Code discende il Management of Change e quali cambiamenti vanno valutati prima di essere attuati.
Ogni modifica a impianti, procedure, personale chiave o modalità operative introduce rischi nuovi che vanno valutati prima di essere attuati. Il Management of Change (MoC) è, nella pratica, uno degli anelli più spesso trascurati dei sistemi di gestione della sicurezza reali.
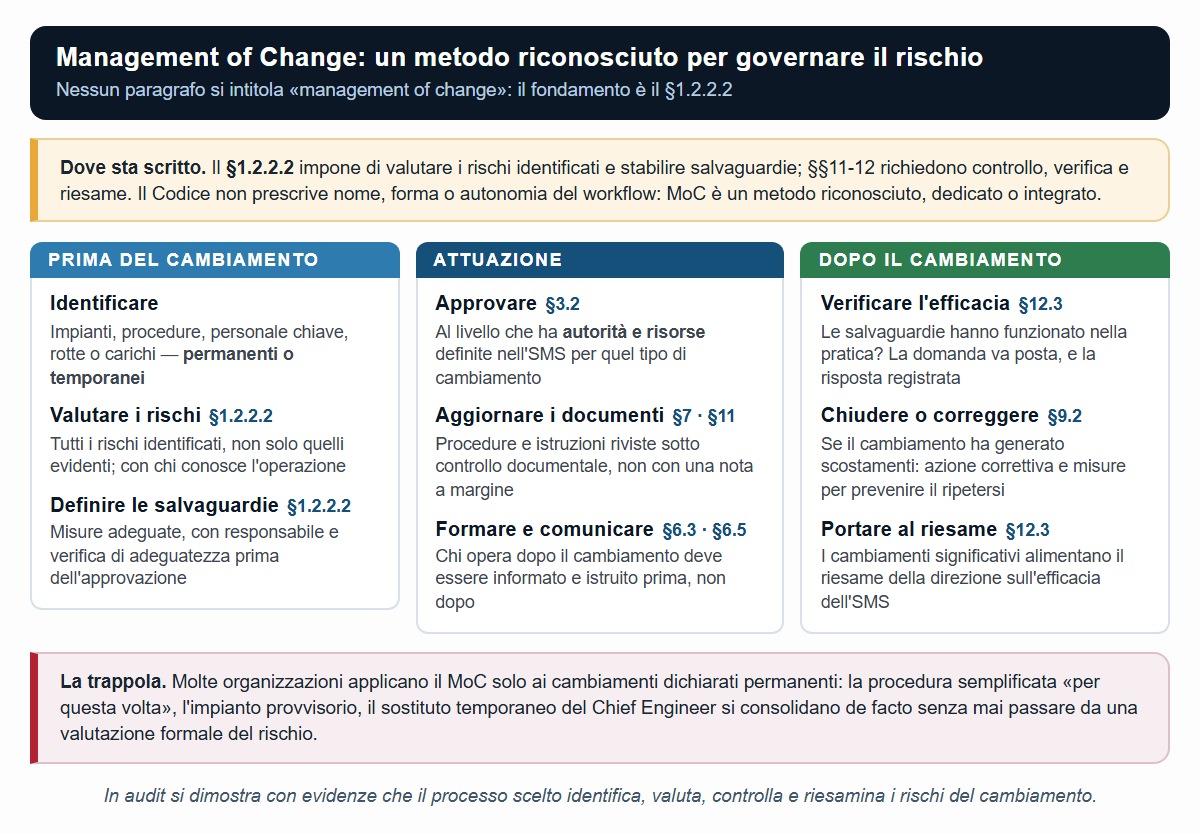
L’ISM Code non nomina né prescrive un processo autonomo chiamato «Management of Change». Il §1.2.2.2 richiede però di valutare tutti i rischi identificati per navi, personale e ambiente e di stabilire adeguate salvaguardie; §§11 e 12 richiedono controllo documentale, verifica e riesame dell’SMS. Un processo MoC è quindi un metodo riconosciuto e particolarmente efficace per dimostrare che i rischi introdotti dal cambiamento sono identificati, valutati, controllati e riesaminati. La compagnia può soddisfare questi obblighi con un workflow MoC dedicato o con un processo integrato equivalente, purché ne esistano evidenze verificabili.
Situazioni tipiche che richiedono MoC
- Sostituzione di un impianto critico con uno di tipo o configurazione diversa.
- Modifica di una procedura operativa consolidata.
- Cambiamento di personale chiave (Master, Chief Engineer, DPA) in una fase critica dell'operatività.
- Modifica delle rotte, dei trade o del tipo di carico trasportato abitualmente.
Molte organizzazioni applicano il MoC solo ai cambiamenti dichiarati permanenti, trascurando modifiche temporanee (una procedura semplificata per un'emergenza, un impianto provvisorio) che poi si consolidano de facto senza mai passare attraverso una valutazione formale del rischio.
Per un cambiamento temporaneo, una buona procedura identifica durata, responsabile, condizioni di ripristino e verifica prima del ritorno alla configurazione precedente. L’urgenza non elimina la valutazione dei rischi: si adottano misure immediate di sicurezza e si documentano tempestivamente decisioni e controlli.
In sintesi
- Il Codice richiede valutazione dei rischi e salvaguardie; il MoC è un metodo applicativo, non un workflow prescritto per nome.
- La sostituzione di un impianto critico e il cambio di personale chiave in fase critica sono situazioni tipiche che richiedono MoC.
- Applicare il MoC solo ai cambiamenti permanenti lascia consolidare de facto le modifiche temporanee senza valutazione del rischio.
Il riesame della direzione
Obiettivo del moduloRiconoscere il riesame della direzione come valutazione periodica dell'efficacia dell'SMS richiesta dal §12.3, distinta dagli audit interni.
Il riesame della direzione (management review) è il momento in cui il vertice aziendale valuta formalmente le prestazioni complessive dell'SMS per decidere se e come aggiornare politica e procedure. Il §12.3 lo impone in questi termini: la compagnia deve valutare periodicamente l'efficacia dell'SMS, secondo procedure che stabilisce essa stessa.
È una confusione frequente: i dodici mesi del §12.1 riguardano gli audit interni, non il riesame. Il §12.3 dice «periodicamente», e la MSC-MEPC.7/Circ.8 §5.2 aggiunge «o quando serve» — per esempio in caso di gravi fallimenti di sistema. Una compagnia può quindi legittimamente scegliere una cadenza annuale, ma deve scriverla nell'SMS, e deve saper convocare un riesame straordinario quando un evento lo richiede.
Che cosa il riesame deve considerare
Il §12.3 richiede una valutazione periodica dell’efficacia. La guida MSC-MEPC.7/Circ.8 §5.2 raccomanda i seguenti input minimi: è una guida di attuazione da considerare ai sensi del §1.2.3.2, non un ulteriore elenco obbligatorio scritto nel §12.3.
- I risultati degli audit interni.
- Le non conformità segnalate dal personale.
- I riesami del comandante — il §5.1.5 gli impone di riesaminare periodicamente l'SMS e di riferirne le carenze alla direzione di terra.
- L'analisi di non conformità, incidenti e hazardous occurrences.
- Ogni altra evidenza di possibile fallimento dell'SMS, comprese le non conformità rilevate da parti esterne e i rapporti di ispezione PSC.
L'ultima voce è quella che collega il riesame al mondo esterno: un rapporto PSC non è solo un problema della nave che l'ha ricevuto, è un dato che deve arrivare al tavolo del riesame. E la stessa guida chiude il cerchio: le carenze emerse dal riesame vanno trattate con azioni correttive appropriate, e i risultati vanno portati formalmente all'attenzione di tutto il personale coinvolto.
Un riesame della direzione che si limita a confermare che «tutto va bene», senza mai generare decisioni concrete di modifica, tradisce lo spirito del ciclo di miglioramento continuo richiesto dal Codice. Il vertice aziendale dovrebbe uscire da ogni riesame con almeno una decisione tracciabile.
In sintesi
- Il §12.3 chiede un riesame «periodico»: i dodici mesi del §12.1 valgono per gli audit interni, non per il riesame.
- La guida Circ.8 raccomanda gli input del riesame, comprese non conformità esterne e rapporti PSC.
- Le carenze emerse dal riesame vanno trattate con azioni correttive e i risultati portati formalmente al personale coinvolto.
La leadership della sicurezza
Obiettivo del moduloRiconoscere perché un sistema documentale non produce sicurezza reale senza una leadership coerente, e che cosa distingue una leadership efficace.
Nessun sistema documentale, per quanto ben progettato, produce sicurezza reale senza una leadership che lo sostenga con coerenza visibile, dal vertice aziendale fino al singolo membro dell'equipaggio.
Cosa distingue una leadership di sicurezza efficace
- Visibilità: il vertice si mostra attivamente interessato alla sicurezza, non solo nei momenti di crisi.
- Coerenza: le decisioni commerciali non contraddicono sistematicamente gli obiettivi di sicurezza dichiarati.
- Ascolto: i segnali provenienti dal bordo vengono presi sul serio, non filtrati o minimizzati dalla linea intermedia.
- Investimento: le risorse per la sicurezza (formazione, manutenzione, ricambi critici) non sono la prima voce tagliata in fase di contenimento costi.
Un equipaggio non costruisce da solo una cultura della sicurezza se il management non la dimostra con coerenza nelle proprie decisioni quotidiane. La cultura organizzativa tende a rispecchiare, con un certo ritardo, il comportamento reale della leadership, non le sue dichiarazioni.
Il fondamento operativo è nei §§3.2–3.3, 4 e 5.2: responsabilità definite, risorse adeguate, accesso diretto della DPA al vertice e overriding authority del comandante per sicurezza e prevenzione dell’inquinamento, con possibilità di chiedere assistenza alla compagnia. La pressione commerciale non deve annullare queste responsabilità.
In sintesi
- Il vertice si mostra interessato alla sicurezza non solo nelle crisi e non contraddice sistematicamente gli obiettivi dichiarati.
- I segnali che arrivano dal bordo vengono presi sul serio, non filtrati o minimizzati dalla linea intermedia.
- La cultura della sicurezza si costruisce dall'alto e tende a rispecchiare il comportamento della leadership, non le dichiarazioni.
ISM e gli altri sistemi di controllo
Obiettivo del moduloRiconoscere come l'ISM Code si collega a Port State Control, vetting e verifiche di classe, e perché un SMS solido agevola ogni controllo.
L'ISM Code non vive isolato: interagisce strettamente con il Port State Control, con i programmi di vetting e con le verifiche di classe, come già visto nei corsi dedicati a questi temi.
| Sistema | Relazione corretta con l’ISM |
|---|---|
| Port State Control | Le deficiency riferibili all’ISM possono indicare un fallimento nell’attuazione dell’SMS. La detention dipende da gravità, evidenze e procedure PSC; non ogni deficiency ISM è automaticamente detainable. |
| Vetting / TMSA | Osservano maturità gestionale, evidenze e performance che possono sovrapporsi a elementi dell’SMS, ma non certificano la conformità all’ISM Code e hanno campo e finalità propri. |
| Amministrazione / RO / classe | DOC e SMC sono emessi dall’Amministrazione, da un’RO riconosciuta o, nei casi previsti, da un’altra Amministrazione. Il ruolo statutario ISM è distinto dalla verifica di classe e può essere svolto dalla società che classifica la nave solo se autorizzata dalla bandiera; non è richiesto che i due soggetti coincidano. |
Tabella 11.1 — Relazione dell'ISM Code con altri sistemi di controllo.
Una compagnia con un SMS realmente funzionante, non solo formalmente conforme, tende ad affrontare con più facilità anche PSC e vetting, perché i tre sistemi osservano in fondo la stessa realtà operativa da angolazioni diverse. Investire nell'SMS produce benefici che si propagano a tutti gli altri ambiti di controllo.
In sintesi
- Una deficiency ISM può indicare un problema sistemico; gravità ed evidenze determinano la risposta PSC.
- Vetting e TMSA valutano aspetti anche comuni all’SMS, ma non certificano la conformità ISM.
- L’RO che certifica l’ISM deve essere autorizzata dalla bandiera e può coincidere con la società di classe.
Tendenze emergenti
Obiettivo del moduloDistinguere gli sviluppi della gestione ISM: metodi remoti, digitalizzazione, rischi cyber e operazioni MASS nel quadro applicabile.
Anche la gestione dell’ISM Code sta evolvendo sotto la spinta di digitalizzazione, cyber risk, fattori umani e nuovi modelli operativi.
Direzioni da osservare
- Metodi remoti valutati secondo MSC-MEPC.5/Circ.17 insieme ai limiti della A.1188(33), senza equivalenza automatica con la presenza.
- Digitalizzazione e cyber risk integrati nell’SMS con tracciabilità, integrità dei dati e continuità operativa.
- Nel maggio 2026 l’IMO ha adottato con MSC.595(111) il non-mandatory MASS Code, efficace dal 1° luglio 2026: modalità operative, ruoli, competenze, fallback e rischi devono essere integrati nell’SMS applicabile.
- L’IMO ha avviato una revisione complessiva delle linee guida di attuazione ISM, con completamento previsto nel 2028. Il Codice obbligatorio resta invariato mentre evolve lo strato applicativo.
Digitalizzare un SMS che nella sostanza non funziona non ne migliora l'efficacia: rende solo più veloce la produzione di documentazione formalmente in regola. La priorità resta costruire un sistema che funzioni davvero, prima di investire negli strumenti che ne facilitano la gestione.
In sintesi
- I metodi remoti richiedono valutazione e rispetto delle condizioni applicabili; non sostituiscono automaticamente la presenza.
- Il MASS Code adottato nel 2026 è non obbligatorio; l’SMS applicabile deve considerare i rischi del nuovo modello operativo.
- Digitalizzare un SMS che non funziona non ne migliora l'efficacia: accelera solo la documentazione formalmente in regola.
Errori ricorrenti
Dalla Mistake Library di SuperbaKnowledge, filtrata sugli argomenti trattati in questo corso. Questa vista seleziona e ordina contenuti pubblicati in SuperbaKnowledge; non li modifica né li sostituisce. La scheda collegata resta la versione di riferimento e i testi ufficiali restano autorevoli.
| Argomento | Errore | Conseguenza tipica | Scheda |
|---|---|---|---|
| Audit Interno del SMS | Auditor che verifica la propria stessa area di responsabilità | Perdita di indipendenza, NC in audit esterno | Vedi scheda |
| Autorità del Comandante | Autorità prevalente del Comandante documentata nel SMS ma non sostenuta concretamente quando comporta un costo commerciale | Erosione della fiducia del Comandante nel sistema | Vedi scheda |
| Designated Person Ashore (DPA) | DPA nominato solo formalmente, senza accesso reale al top management | NC in audit di certificazione, sistema di escalation inefficace in emergenza | Vedi scheda |
| Document of Compliance (DOC) e Safety Management Certificate (SMC) | Verifiche periodiche di DOC e SMC trattate come se avessero la stessa cadenza, applicando al DOC la finestra intermedia dell'SMC | Il Codice non dice che il certificato decade da solo: il §13.5 prevede il ritiro del DOC quando la verifica annuale non viene richiesta, il §13.9 il ritiro dell'SMC quando non viene richiesta quella intermedia. Entrambe le omissioni sono detainable deficiencies (A.1206(34), App. 2, §5 «Areas under the ISM Code»): voce .8 «Evidence of the DOC annual verification is not available on board» e voce .4 «The SMC intermediate verification is overdue» | Vedi scheda |
| Familiarizzazione e Formazione dell'Equipaggio | Familiarizzazione trattata come formalità da firmare, senza reale trasferimento di conoscenza | Equipaggio nominalmente 'familiarizzato' ma impreparato in un'emergenza reale | Vedi scheda |
| Management Review | Management Review ridotto a modulo compilato senza reale discussione | NC in audit di certificazione per mancata evidenza di reale coinvolgimento del top management | Vedi scheda |
| Management of Change | Cambiamenti implementati informalmente senza processo di valutazione strutturato | Rischi associati al cambiamento non identificati prima dell'implementazione | Vedi scheda |
| Near Miss | Cultura punitiva verso chi segnala un quasi-incidente | Il tasso di segnalazione crolla, l'informazione utile si perde | Vedi scheda |
| Navi a Guida Autonoma (MASS): la Responsabilità della Compagnia nell'SMS | Operazioni MASS/remote introdotte senza un Management of Change formale nell'SMS | Assenza di valutazione dei rischi documentata specifica per il nuovo modello operativo | Vedi scheda |
| TMSA: l'autovalutazione della Compagnia, non della nave | Livelli dichiarati prima di raccogliere le evidenze | Divario visibile fra TMSA e rapporti SIRE della stessa flotta | Vedi scheda |
| Cyber Risk Management nella SMS (MSC.428(98)) | Rischio cyber gestito come argomento IT separato, non integrato nella valutazione dei rischi generale dell'SMS | Assenza di evidenza documentale integrata in caso di audit, nonostante l'esistenza di misure IT tecniche | Vedi scheda |
| Fatica dell'Equipaggio | Registrazione delle ore di riposo gestita come mero adempimento documentale, senza riflettere la reale gestione della fatica a bordo | Conformità formale che non previene l'accumulo di fatica cronica nell'equipaggio | Vedi scheda |
Deficiency PSC correlate
Lettura della scheda collegata: il limite ordinario è dodici mesi; il §12.1 ammette fino a tre mesi ulteriori solo in circostanze eccezionali. Anche l’indipendenza dell’auditor va letta con l’eccezione del §12.5 per dimensione e natura della compagnia. Non è disponibile qui una base statistica per attribuire una frequenza alla carenza.
Dalla PSC Knowledge Base di SuperbaKnowledge. Questa vista seleziona e ordina contenuti pubblicati in SuperbaKnowledge; non li modifica né li sostituisce. La scheda collegata resta la versione di riferimento e i testi ufficiali restano autorevoli.
| Deficiency | Normativa | Frequenza indicativa | Possibile conseguenza | Scheda |
|---|---|---|---|---|
| Audit interno non condotto su una o più navi entro 12 mesi | ISM Code, par. 12 | Non quantificata | NC in audit esterno di rinnovo DOC/SMC | Vedi scheda |
Glossario degli acronimi
| Sigla | Definizione |
|---|---|
| DOC | Document of Compliance |
| GT | Gross Tonnage, stazza lorda |
| DPA | Designated Person Ashore |
| ISM | International Safety Management Code |
| MoC | Management of Change |
| MODU | Mobile Offshore Drilling Unit |
| NC | Non conformità (§1.1.9); NC maggiore: §1.1.10 |
| PDCA | Plan-Do-Check-Act |
| PMS | Planned Maintenance System |
| RO | Recognized Organization |
| SMC | Safety Management Certificate |
| SMS | Safety Management System |
Riferimenti e fonti
Ulteriori riscontri ufficiali: MSC 110 — revisione delle guide ISM, obiettivo 2028; IMO — Survey, verification and certification. MSC-MEPC.5/Circ.17: 18 giugno 2026, Parte C; MSC/Circ.1059–MEPC/Circ.401: 16 dicembre 2002; MSC-MEPC.7/Circ.8: 28 giugno 2013. I paragrafi citati nei moduli distinguono requisiti obbligatori e guide applicative.
Elenco consolidato delle fonti citate. Aggiornato al 14 settembre 2026; consultare sempre il testo ufficiale in vigore.
| Stato | Fonte | Funzione |
|---|---|---|
| Obbligatorio | SOLAS capitolo IX e ISM Code consolidato: A.741(18), come emendata da MSC.104(73), MSC.179(79), MSC.195(80), MSC.273(85) e MSC.353(92) | Base obbligatoria, campo, definizioni, attuazione e certificazione. |
| Guida — Amministrazione/RO | A.1188(33), 6 dicembre 2023; MSC/Circ.1059–MEPC/Circ.401; MSC-MEPC.5/Circ.17, approvata nel 2026 | Certificazione, trattamento delle major NC e applicazione dei metodi remoti. |
| Guida — Company | MSC-MEPC.7/Circ.8, Circ.6 e Circ.7; MSC.428(98) e guida cyber vigente | Implementazione, DPA, near-miss e integrazione del cyber risk nell’SMS. |
| Regimi collegati | A.1206(34), Procedures for Port State Control 2025; MSC.595(111), non-mandatory MASS Code, efficace dal 1° luglio 2026 | Controllo PSC e integrazione delle operazioni MASS; non modificano da soli il testo obbligatorio dell’ISM Code. |
| Pratica di settore | TMSA e procedure aziendali | Metodi applicativi e misurazione della maturità; non certificano la conformità ISM. |
Questo corso è materiale didattico a scopo formativo e non costituisce certificazione professionale né titolo abilitante. Leggi le avvertenze complete.